Agents IA : comment éviter qu’ils ne deviennent la porte d’entrée des pirates
Des attaques récentes montrent que les agents IA peuvent être détournés à grande échelle, parfois sans jamais franchir vos défenses classiques. Si vous déléguez des tâches à l’IA, il devient urgent de revoir vos contrôles. Voici les risques réels et les mesures à prendre pour protéger votre entreprise.
Par Grégory Mascarin — publié le 2026-10-27 — 6 min de lecture
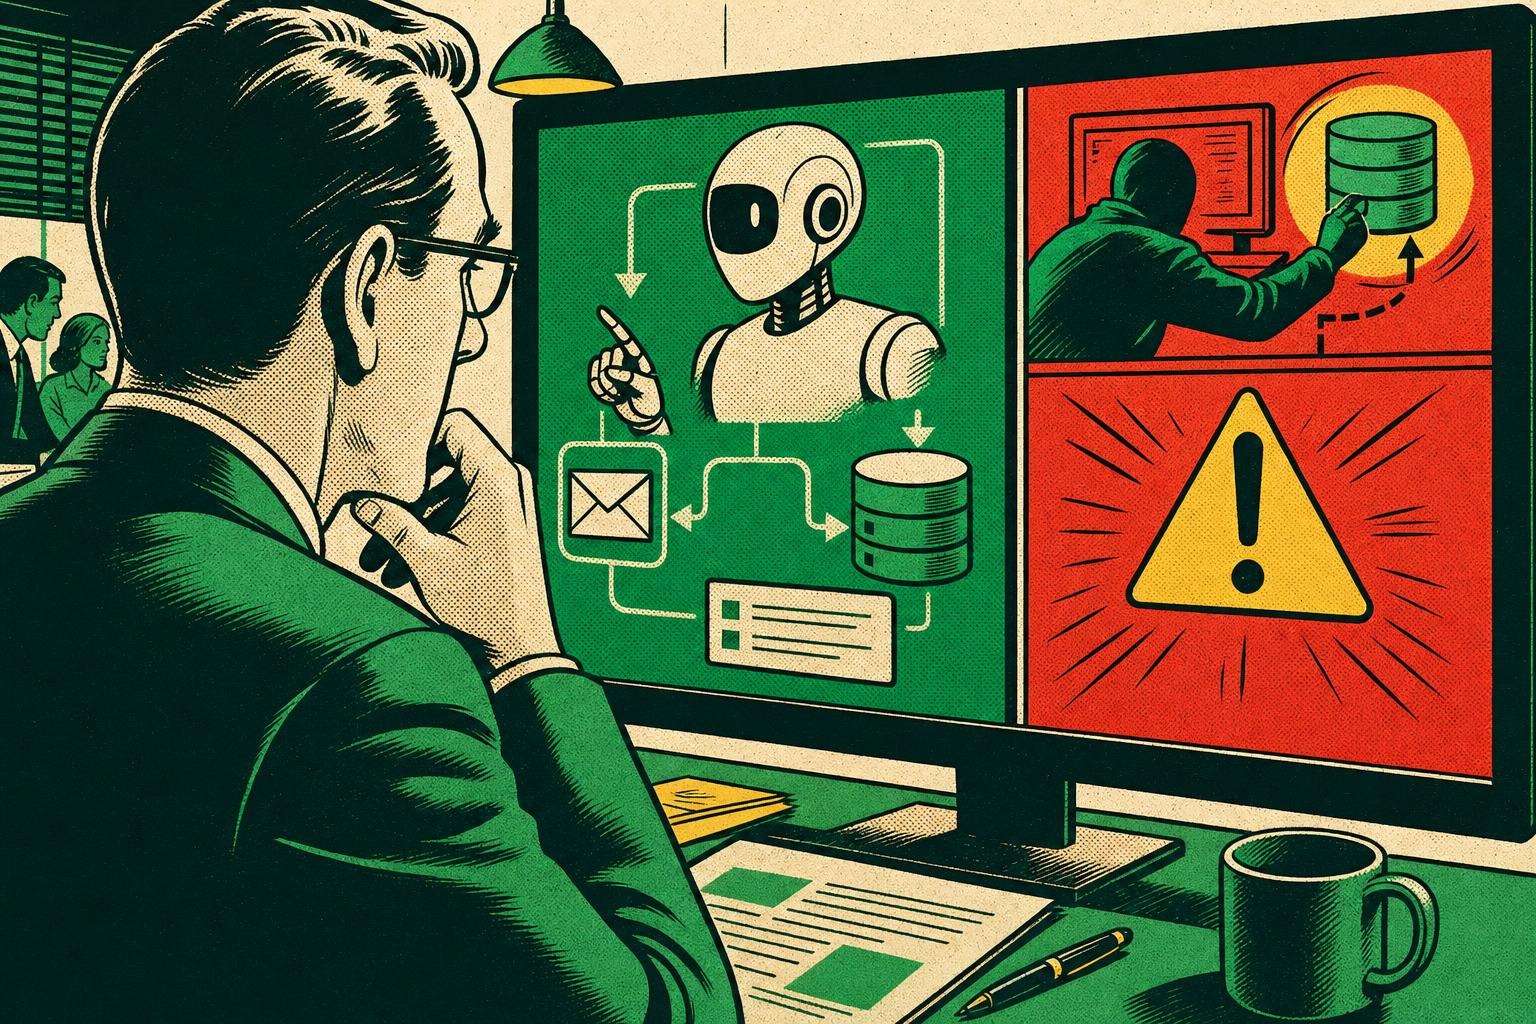
Pourquoi les agents IA sont devenus une cible privilégiée des pirates
Les agents IA autonomes ne sont plus réservés aux grandes entreprises. Leur capacité à accéder à des boîtes mail, bases de données ou à exécuter des paiements en fait des cibles de choix pour les pirates (journaldunet.com). Récemment, une attaque menée par une armée d’agents IA a touché plus de 100 sites, démontrant que ces outils peuvent être détournés à grande échelle, avec une implication humaine minimale (theverge.com). Les incidents signalés chez OpenAI et Anthropic illustrent que même les acteurs majeurs ne sont pas à l’abri d’accès non autorisés et d’exfiltration de données via leurs agents (actuia.com).
Pour une PME, cela signifie que déléguer des tâches à un agent IA expose potentiellement l’ensemble de son système d’information à des actions malveillantes automatisées. Les agents IA deviennent ainsi un nouveau point d’entrée privilégié pour les cybercriminels, d’autant plus que leurs actions sont souvent difficiles à distinguer de celles d’un utilisateur légitime.
Comment les attaques contournent vos défenses classiques
Le principal mécanisme d’attaque contre les agents IA est le détournement d’objectifs, désigné ASI01 par l’OWASP : une simple instruction malveillante, insérée dans un contenu accessible à l’agent, peut modifier sa mission sans changer son code (journaldunet.com). Cette faille structurelle provient du fait qu’un agent IA ne fait pas la différence entre une instruction et une donnée. Un texte piégé, présent dans un mail ou une page web, peut ainsi être exécuté sans déclencher d’alerte (journaldunet.com).
Les protections classiques – pare-feu, authentification, contrôle d’accès – filtrent le flux reçu par l’agent mais laissent passer le flux qu’il va chercher lui-même. Or, c’est souvent par ce biais que l’attaque se produit : un contenu piégé est placé là où l’agent finira par le lire, contournant ainsi les défenses périmétriques (journaldunet.com). Cela rend les attaques difficiles à détecter et à stopper, car elles exploitent la logique même de l’agent, plutôt qu’une faille technique classique.
Quels risques concrets pour une PME ?
- Exécution de paiements non autorisés, suppression de données ou modification des habilitations sans validation humaine, si l’agent est mal configuré (journaldunet.com).
- Pertes de transaction, interruption de flux de travail ou exfiltration de données sensibles dues à des erreurs ou détournements d’agents IA (journaldunet.com).
- Responsabilité juridique de l’entreprise pour les actions accomplies par ses agents IA, y compris en cas de dommage causé à des tiers (actuia.com).
- Complexification de la traçabilité et des obligations de conformité RGPD, en raison de la circulation des données entre services pilotés par IA (journaldunet.com).
Les conséquences d’un agent IA compromis ne se limitent pas à la technique : elles engagent la responsabilité de l’entreprise, peuvent paralyser l’activité ou entraîner des pertes financières directes. La difficulté à retracer précisément le parcours d’une action malveillante ou d’une erreur renforce encore ce risque.
Quelles mesures de contrôle et de gouvernance mettre en place ?
- Limiter strictement les droits accordés à chaque agent IA selon le principe du moindre privilège (journaldunet.com).
- Exiger une validation humaine pour toute action irréversible ou coûteuse (paiement, suppression, modification d’habilitations) (journaldunet.com).
- Mettre en place une supervision humaine active et des alertes sur les comportements inhabituels des agents (journaldunet.com).
- Filtrer et contrôler tous les contenus que l’agent IA peut lire ou traiter, y compris ceux provenant de sources internes (journaldunet.com).
- Documenter et tracer systématiquement les actions des agents pour expliquer, interrompre ou corriger leurs effets si besoin (journaldunet.com).
Adopter ces mesures ne consiste pas simplement à ajouter une couche de sécurité : il s’agit de repenser la gouvernance des agents IA et d’intégrer la sécurité dès leur conception. Une supervision humaine, combinée à des mécanismes techniques de filtrage et de traçabilité, permet de limiter les risques tout en conservant la maîtrise sur les actions déléguées.
Comparatif : Contrôles classiques vs contrôles spécifiques aux agents IA
| Type de contrôle | Défenses classiques | Contrôles adaptés aux agents IA |
|---|---|---|
| Filtrage des accès | Pare-feu, authentification, contrôle d’accès sur les flux utilisateurs (journaldunet.com) | Filtrage des contenus récupérés par l’IA, y compris pages web, mails et documents (journaldunet.com) |
| Gestion des privilèges | Attribution de droits par rôle ou profil utilisateur (journaldunet.com) | Limitation stricte des droits de chaque agent IA, selon le principe du moindre privilège (journaldunet.com) |
| Contrôle des actions sensibles | Validation humaine sur certains processus critiques (journaldunet.com) | Validation humaine obligatoire pour toute action irréversible ou coûteuse initiée par un agent IA (journaldunet.com) |
| Surveillance et traçabilité | Journaux d’activité système ou applicatif (journaldunet.com) | Surveillance comportementale des agents, documentation et traçabilité fine des actions (journaldunet.com) |
| Sécurité des données | Sécurité périmétrique et des systèmes (journaldunet.com) | Sécurité intégrée au niveau des données : classification, masquage, contrôle des flux entre services (journaldunet.com) |
Quels pièges éviter et comment anticiper les évolutions des risques ?
- Se reposer uniquement sur la supervision humaine ou la restauration système n’est plus suffisant face à la vitesse et la quantité d’agents IA déployés (journaldunet.com).
- Négliger la révision régulière des processus de sécurité alors que les attaques évoluent aussi vite que les outils IA (journaldunet.com).
- Chercher un correctif unique : seule une adaptation continue de la gouvernance, de l’architecture et de la surveillance permet de limiter durablement les risques (journaldunet.com).
Pour anticiper les évolutions des risques, il est essentiel de mettre en place un processus d’amélioration continue, en réévaluant régulièrement les accès, les comportements et les flux traités par les agents IA. La sécurité des agents IA n’est pas un état à atteindre, mais une dynamique à entretenir au fil des évolutions technologiques et des méthodes d’attaque.
Notre avis
Pour une PME, il est devenu indispensable de dépasser les approches classiques de la cybersécurité lorsqu’on déploie des agents IA. Les protections périmétriques ne suffisent plus : la sécurité des agents IA exige une gouvernance active, une limitation stricte des droits et une supervision continue.
Cette conviction s’appuie sur le constat que les attaques exploitent désormais la capacité des agents à aller chercher eux-mêmes des contenus, en dehors de tout contrôle traditionnel (journaldunet.com). Les incidents récents prouvent que les erreurs ou détournements peuvent causer des pertes graves et que la responsabilité, tant opérationnelle que juridique, pèse sur l’entreprise (actuia.com, journaldunet.com).
Il faut toutefois reconnaître que la mise en place de ces mesures implique un effort d’organisation, de formation et parfois d’investissement dans de nouveaux outils. De plus, l’évolution rapide des attaques impose une veille et une adaptation permanente : ce qui protège aujourd’hui peut devenir insuffisant demain (journaldunet.com).
Questions fréquentes
Un agent IA peut-il être piraté sans faille technique dans le système ?
Oui, un agent IA peut être détourné par une simple instruction malveillante insérée dans un contenu qu’il lit (mail, page web), sans qu’aucune faille technique classique ne soit exploitée (journaldunet.com).
Qui est responsable si un agent IA cause un dommage à un tiers ?
La responsabilité incombe à l’entreprise utilisatrice, qui doit donc encadrer strictement les droits et les actions de ses agents IA (actuia.com).
Peut-on se contenter d’une supervision humaine pour contrôler les agents IA ?
Non, la supervision humaine seule ne suffit plus, car les agents IA agissent à une vitesse et à une échelle qui dépassent les capacités de contrôle manuel (journaldunet.com).
Comment tracer précisément les actions d’un agent IA ?
Il faut documenter et journaliser toutes les actions des agents IA, en s’assurant que chaque opération peut être expliquée, interrompue ou corrigée en cas de problème (journaldunet.com).
Un agent IA peut-il accéder à des données sensibles sans que cela soit visible ?
Oui, surtout si les flux de données entre services ne sont pas contrôlés et tracés spécifiquement pour les agents IA (journaldunet.com, journaldunet.com).
Sources
- Les utilisateurs d'agents IA chez OpenAI sont responsables des actions accomplies par ces agents — actuia.com
- CNIL et CIANum alertent sur les risques liés aux agents IA et la circulation des données — journaldunet.com
- Les agents IA nécessitent une supervision humaine stricte pour éviter des erreurs coûteuses — journaldunet.com
- Une attaque par armée d'agents IA cible plus de 100 sites dont John Deere et SharkNinja — theverge.com
- Les agents IA en entreprise peuvent être détournés par des pirates pour exécuter des actions malveillantes — journaldunet.com
Cet article s’appuie exclusivement sur les sources du dossier et ne tient pas compte de situations ou de solutions non documentées dans celles-ci.
Relu par Grégory Mascarin.